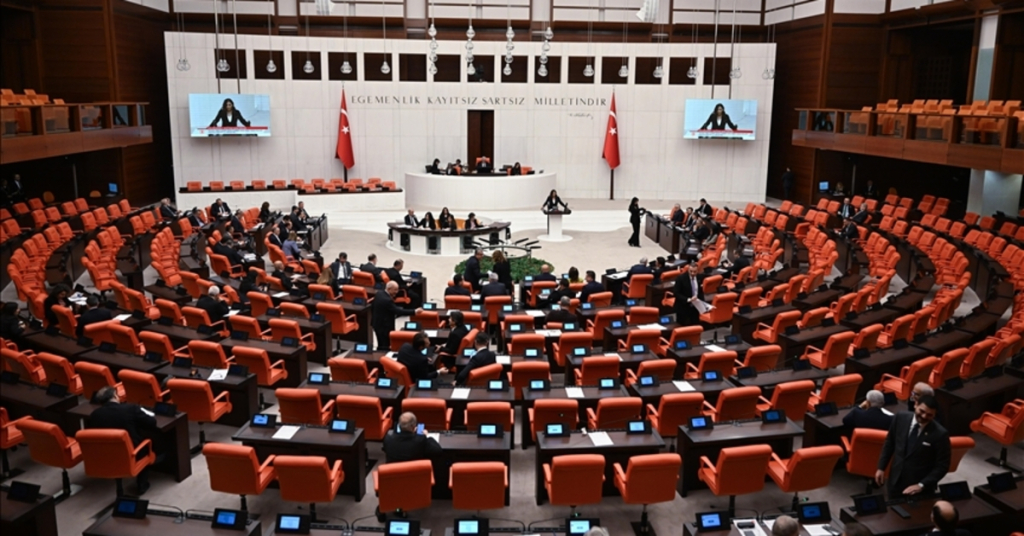
Yeni düzenlemeye göre, Türkiye Cumhuriyeti’nin siber uzaydaki milli gücünü oluşturan tüm unsurlara yönelik iç ve dış tehditlerin belirlenmesi ve ortadan kaldırılması hedefleniyor. Siber olayların etkilerini azaltmaya yönelik önlemler ile kamu kurumları, meslek kuruluşları ve bireylerin siber saldırılara karşı korunmasına ilişkin gerekli düzenlemelerin yapılması, ülke genelindeki siber güvenlik stratejileri ve politikalarının geliştirilmesi için Siber Güvenlik Kurulu’nun kurulmasına dair esaslar teşkil ediliyor.
Bu çerçevede, düzenleme kapsamında siber uzayda faaliyet gösteren tüm kamu ve özel kuruluşlar ile gerçek ve tüzel kişiler yer alacak.
Polis Vazife ve Salahiyet Kanunu, Sahil Güvenlik Komutanlığı Kanunu ve Jandarma Teşkilat, Görev ve Yetkileri Kanunu kapsamındaki istihbari faaliyetler, Devlet İstihbarat Hizmetleri ve Milli İstihbarat Teşkilatı Kanunu ile Türk Silahlı Kuvvetleri İç Hizmet Kanunu uyarınca yürütülen işlemler ise bu düzenleme dışında kalacak.
Bu yeni yasayla birlikte “Barındırma”, “Başkan”, “Başkanlık”, “Bilişim sistemleri”, “Kritik altyapı”, “Kritik kamu hizmeti”, “Siber güvenlik”, “Siber olay”, “Siber saldırı”, “Siber tehdit”, “Siber tehdit istihbaratı”, “Siber uzay”, “SOME”, “Varlık” ve “Zafiyet” gibi terimlerin tanımları yapılacak. Ayrıca, siber güvenliğin sağlanmasına dair temel ilkeler de belirlenecek.
Yasaya göre, siber güvenlik milli güvenliğin ayrılmaz bir parçası olarak kabul edilecek. Temel hedefler arasında kritik altyapının ve bilişim sistemlerinin korunması ile güvenli bir siber uzay oluşturulması yer alıyor.
Siber güvenlik çalışmalarının kurumsal, sürekli ve sürdürülebilir bir temele oturtulması öngörülüyor. Bu bağlamda, siber güvenlik önlemlerinin hizmet ve ürünlerin tüm yaşam döngüsü boyunca uygulanması esas alınacak.
Kamu kurumları ve kuruluşlarının yanı sıra gerçek ve tüzel kişiler, siber saldırıların önlenmesi ve etkisini azaltmaya yönelik tedbirlerin alınmasında sorumlu tutulacak. Siber güvenliğin sağlanması sürecinde hesap verebilirlik ilkesi benimseniyor.
Siber güvenlik politikası ve strateji geliştirme faaliyetleri sürekli gelişim yaklaşımıyla yürütülecek. İnsan kaynağının kalitesinin artırılması adına gerekli teşvikler sağlanacak ve toplumda siber güvenlik kültürünün yaygınlaştırılması hedeflenecek. Hukukun üstünlüğü ile temel insan hak ve hürriyetlerinin yanı sıra mahremiyetin korunması da önemli ilkeler arasında yer alacak.
Siber Güvenlik Başkanlığı’nın görevleri de teklifle belirleniyor. Başkanlık, kritik altyapıların ve bilişim sistemlerinin siber dayanıklılığını artırma, siber saldırılara karşı koruma, gerçekleştirilen saldırıların tespiti ve muhtemel saldırıların önlenmesi ile etkilerinin azaltılması gibi faaliyetleri yürütecek.
Başkanlık, aynı zamanda zafiyet ve sızma testleri yapma, siber tehditlerle mücadele etme ve siber tehdit istihbaratının elde edilip paylaşılmasını sağlama konularında da sorumluluk taşıyacak.
Kritik altyapıların verilerini ve tüm varlıklarını envanterini tutma yükümlülüğü de Siber Güvenlik Başkanlığı’na ait olacak. Başkanlık ayrıca, Siber Olaylara Müdahale Ekibi (SOME) kurma, kurdurma ve denetlemek gibi birçok görev üstlenecek.
Kritik kamu hizmetlerinin siber güvenliğini sağlamak amacıyla gerekli altyapıları oluşturacak olan başkanlık, hizmet sunan diğer kurumlarla güvenli sistem ve altyapılar üzerinden barındırma hizmeti sunmayı da sağlayacak. Siber güvenlik alanındaki standartların hazırlanması, kontrol edilmeleri