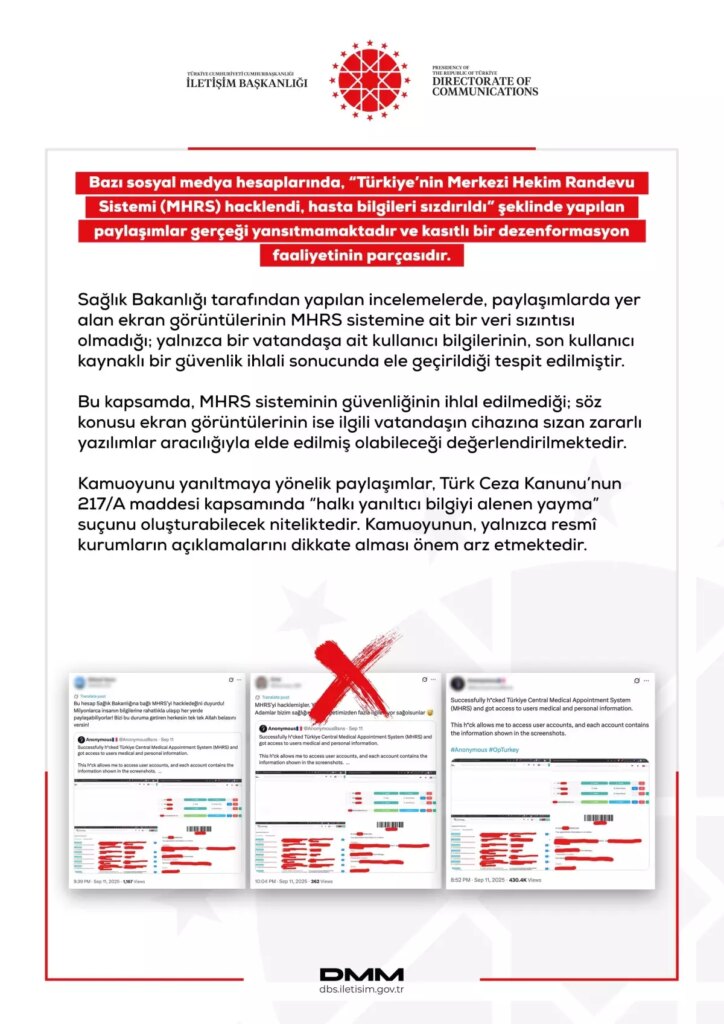
İLETİŞİM Başkanlığı Dezenformasyonla Mücadele Merkezi (DMM), Merkezi Hekim Randevu Sistemi’nin (MHRS) hacklendiği iddialarının asılsız olduğunu duyurdu. Yapılan açıklamada, “Sadece bir vatandaşa ait kullanıcı bilgilerinin, son kullanıcı kaynaklı bir güvenlik ihlali nedeniyle ele geçirildiği tespit edilmiştir” ifadelerine yer verildi.
DMM’nin resmi sosyal medya hesabından yapılan açıklamada, “Bazı sosyal medya hesaplarında ‘Türkiye’nin Merkezi Hekim Randevu Sistemi hacklendi, hasta bilgileri sızdırıldı’ şeklinde yayımlanan içerikler gerçeği yansıtmamakta ve kasıtlı bir dezenformasyon faaliyetinin parçası olarak değerlendirilmektedir. Sağlık Bakanlığı’nın yürüttüğü incelemelerde, bu paylaşımlarda yer alan ekran görüntülerinin MHRS sistemiyle bağlantılı bir veri sızıntısı olmadığı, yalnızca bir vatandaşa ait kullanıcı bilgilerinin, son kullanıcı kaynaklı bir güvenlik ihlali sonucunda ele geçirildiği ortaya çıkmıştır. Dolayısıyla, MHRS sisteminin güvenliğinin ihlal edilmediği, bahsedilen ekran görüntülerinin ilgili vatandaşın cihazına sızan zararlı yazılımlar aracılığıyla elde edilmiş olabileceği değerlendirilmektedir. Kamuoyunu yanıltmaya yönelik bu tür paylaşımlar, Türk Ceza Kanunu’nun 217/A maddesi uyarınca ‘halkı yanıltıcı bilgiyi alenen yayma’ suçunu teşkil edebilir. Bu nedenle, kamuoyunun yalnızca resmi kurumların açıklamalarına itibar etmesi büyük önem taşımaktadır” denildi.